Güvenlik ve KVKK
ERP sistemleri kişisel veri taşır. Biz de ona göre çalışırız.
ERP sistemleri çalışanlara, müşterilere ve tedarikçilere ait çok sayıda kişisel veri barındırır. 6698 sayılı Kişisel Verilerin Korunması Kanunu'na uyumu hem kendi faaliyetlerimizin hem de geliştirdiğimiz çözümlerin ayrılmaz bir parçası olarak ele alıyoruz.
- Şifreli aktarımGerektiğinde maskeleme, dışa aktarım kısıtı
- Erişim kayıtlarıKimin, ne zaman, ne yaptığı kayıt altında
- Göreve göre yetkiHerkes yalnız görevine ait veriye erişir
- Kişisel veriÇalışan, müşteri ve tedarikçi verisi
01Tasarım ilkeleri
Mahremiyet, yazılımın içinde başlar.
Az veri ilkesi (veri minimizasyonu)
Yalnız amaç için gerekli veri işlenir; fazlası toplanmaz.
Amaçla sınırlılık
Veri, toplandığı amacın dışında kullanılmaz.
Göreve göre yetki
Her kullanıcı yalnız görevine ait veriye erişir.
Erişim kayıtları
Önemli işlemlerde kimin, ne zaman, ne yaptığının kayıt izi tutulur.
Hassas verilerin korunması
Aktarımda şifreleme, gerektiğinde maskeleme ve dışa aktarım kısıtları.
Kurum içinde kalan veri
Gerekli projelerde uygulama kendi sunucunuzda çalışır; yapay zekâ modelleri ise size ayrılmış sunucuda çalışır.
02Sistemlerinize erişimimiz
Yetkili kanal, kayıtlı işlem.
Çalışanlarımız gizlilik yükümlülükleri çerçevesinde görev yapar; donanım ve yazılımlarınızda tam gizlilik ilkesine uyarız.
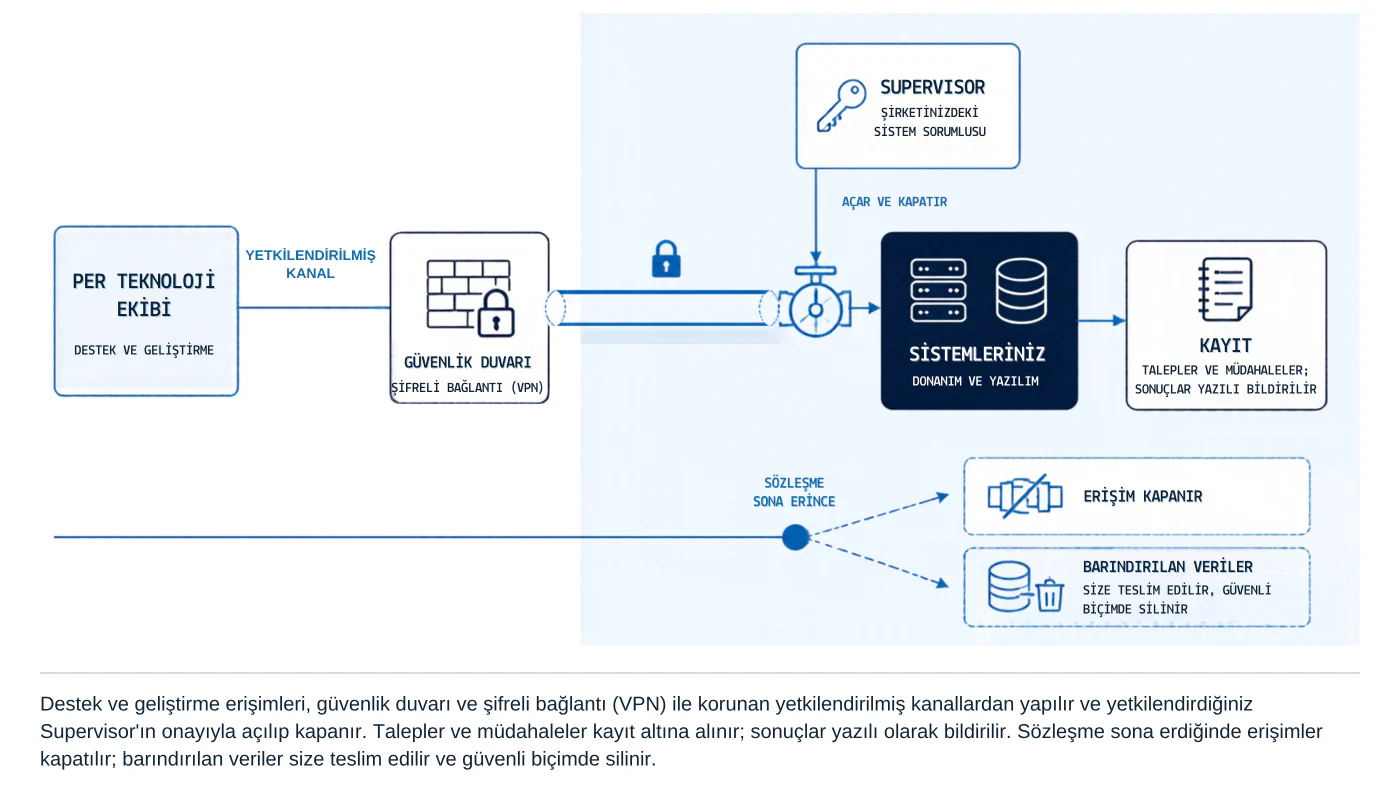
- Per Teknoloji ekibidestek ve geliştirme
- yetkilendirilmiş kanal
- Güvenlik duvarışifreli bağlantı (VPN)
- Supervisorşirketinizdeki sistem sorumlusu
- açar ve kapatır
- Sistemlerinizdonanım ve yazılım
- Kayıttalepler ve müdahaleler; sonuçlar yazılı bildirilir
- sözleşme sona erince
- Erişim kapanır
- Barındırılan verilersize teslim edilir, güvenli biçimde silinir
03Roller
Veri sizindir.
Hizmet ilişkilerimizde müşterimiz veri sorumlusu, Per Teknoloji ise veri işleyendir. Kişisel verileri yalnız sizin talimatınız ve sözleşmenin amacı doğrultusunda işleriz.
İşletmenizin verisi ve bilgi tabanı her zaman sizindir; başka bir amaçla ya da başka bir müşteri için kullanılmaz.
04Denetim disiplini
Değişiklik, iz bırakır.
Halka açık şirketlerle çalışmanın gerektirdiği disiplini tüm müşterilerimize uygularız.
- Kamuya açıklanmamış finansal bilgilerin gizliliği korunur
- ERP, silinen ve değiştirilen kayıtlarda kimin, ne zaman işlem yaptığını gösteren kayıt izi tutacak şekilde ayarlanır
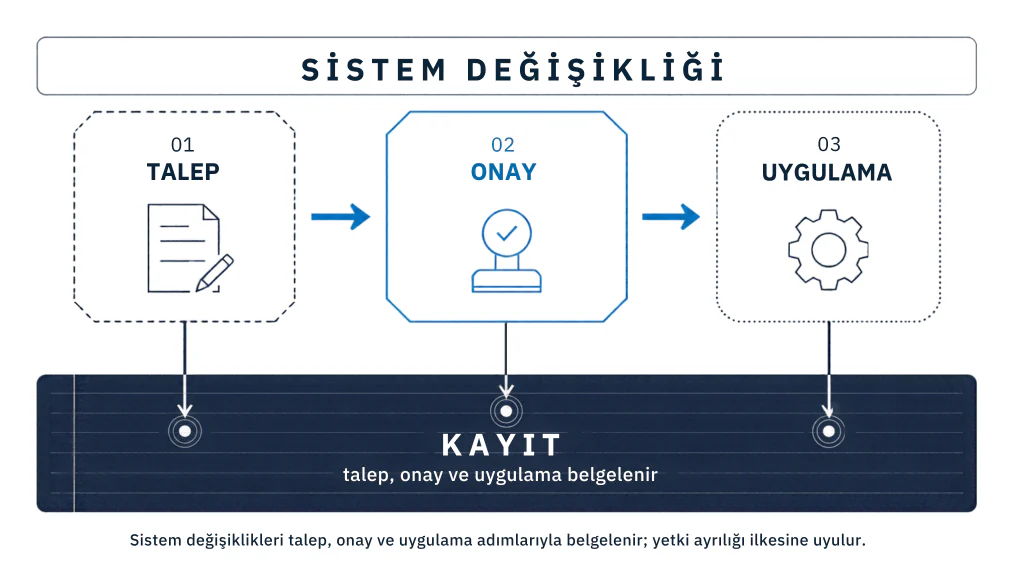
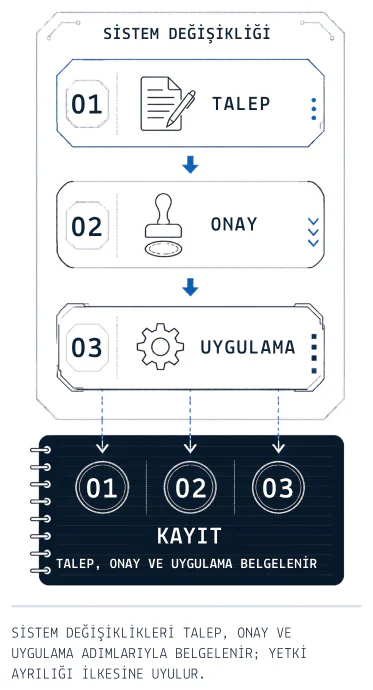
- Sistem değişikliği
- Talep
- Onay
- Uygulama
- Kayıttalep, onay ve uygulama belgelenir
05Altyapı güvenliği
Barındırdığımız sistemlerde.
- Kurumsal güvenlik duvarı, saldırı önleme ve çökertme saldırılarına (DDoS) karşı koruma
- Sunucular internete doğrudan açılmaz; erişim yalnız şifreli bağlantı (VPN) ya da izin verilen IP adresleriyle
- En az iki ayrı ortamda, birinin asıl sistemden bağımsız olduğu yedekleme
- 7/24 altyapı izleme
Mikro ERP'niz şirketinizi ne kadar iyi yönetiyor?
Ücretsiz check-up görüşmesinde mevcut kullanımınıza birlikte bakalım; neyin destekle, neyin danışmanlıkla çözüleceğini açıkça söyleyelim.